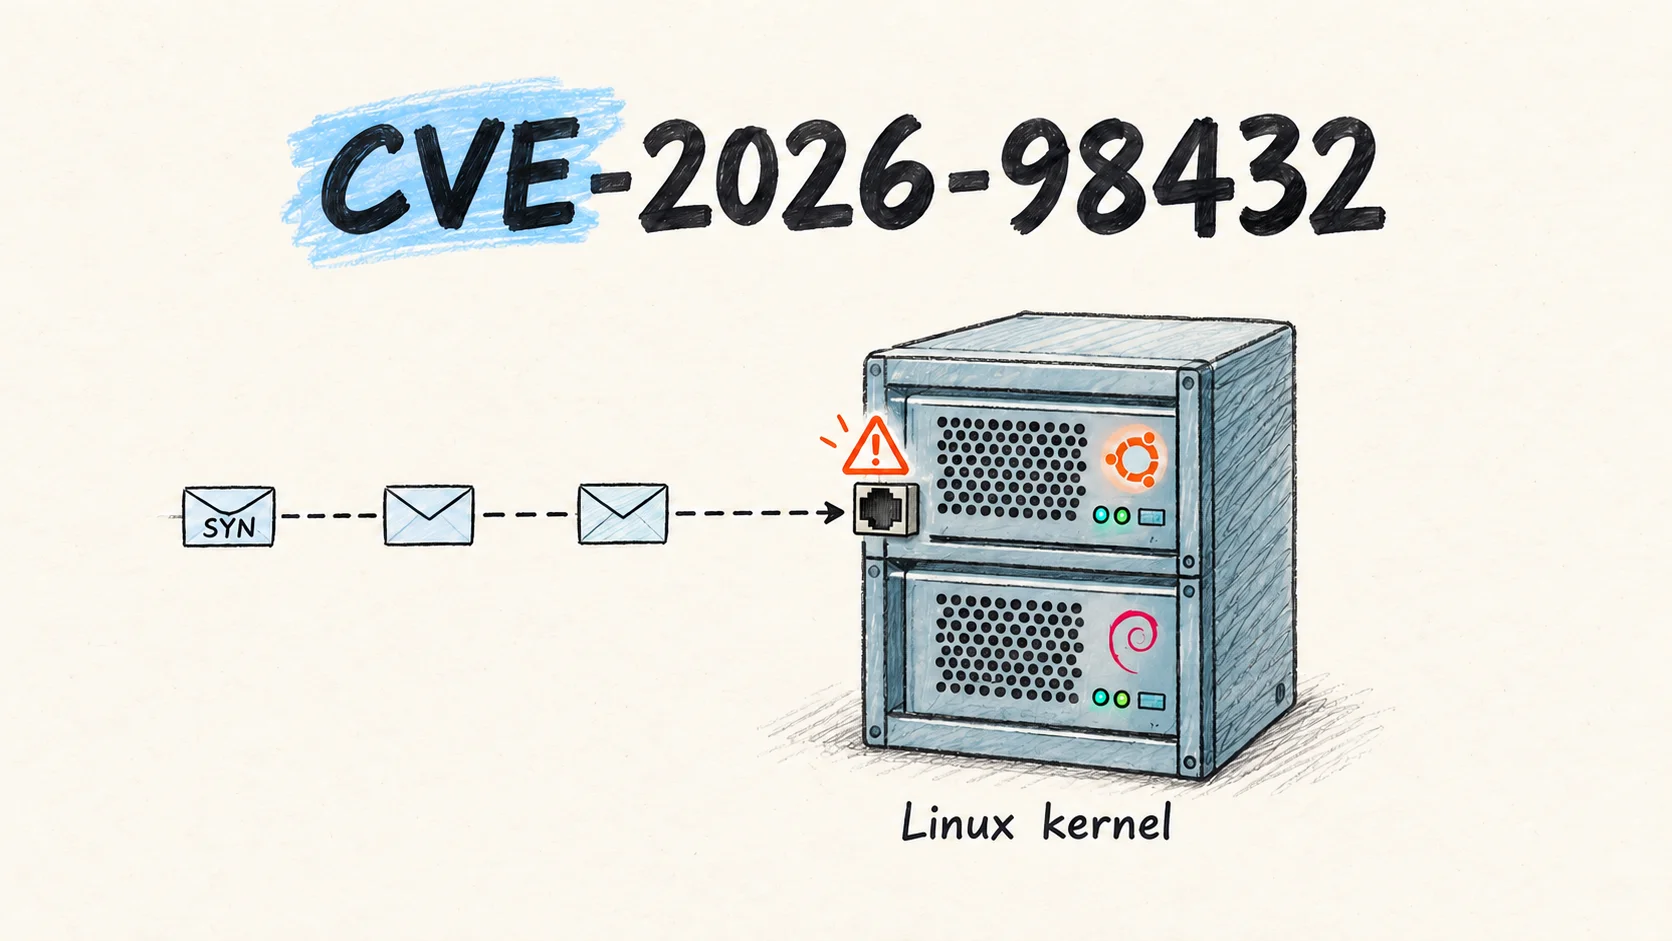
Linux kernelinde CVE-2026-98432 koduyla anılan kritik bir açık var. Sunucunuzun açık bir portuna özel hazırlanmış bağlantı istekleri gönderilerek tetikleniyor. Sunucu çökebilir, daha kötü ihtimalle saldırgan sunucuyu ele geçirebilir.
CVE kaydı 15 Ekim 2026’da yayımlandı. Claude’u geliştiren yapay zekâ şirketi Anthropic, açığın nasıl kullanılabileceğini gösteren ayrıntılı bir araştırmayı 27 Ekim’de yayımladı.
Ubuntu ve Debian tarafında durum şu: Debian 12 ve 13 için düzeltilmiş kerneller yayımlandı. Ubuntu’da yazıyı hazırladığım 30 Ekim itibarıyla yama henüz çıkmadı, bekleniyor.
Paylaşımlı hostingde kerneli hosting sağlayıcısı yönetir, sizin yapacağınız bir şey yok. VPS, VDS ya da dedicated sunucuyu kendiniz yönetiyorsanız aşağıdakiler sizin işiniz.
Bu açık sunucunuza ne yapabilir?
Saldırganın hesabına, parolasına ya da sitenizdeki bir eklentiye ihtiyacı yok. Sunucunuzda dışarıdan erişilebilen bir TCP portu (web sitesi, SSH, e-posta gibi) olması yeterli.
En hafif sonuç sunucunun çökmesi. Red Hat açığı öncelikle çökmeye yol açan bir hata olarak tanımlıyor, memory corruption ihtimalini de not ediyor. Teknik adı use-after-free: kernel, free ettiği bir memory alanını kullanmaya devam ediyor. Bu alana saldırganın verisi yerleşirse sistem sadece çökmekle kalmaz, kernelin davranışı saldırgan tarafından yönlendirilebilir. Hata, istek Nginx’e, Apache’ye ya da SSH’a ulaşmadan önce, kernelin TCP bağlantısını kurduğu sırada oluşuyor. Yani uygulamanızı ne kadar güncel tutarsanız tutun bu açık için bir şey değişmiyor.
Daha kötü ihtimal, Anthropic’in bu araştırmasında gösterildi. Claude, Multipath TCP (MPTCP, bir bağlantıyı birden fazla ağ yolundan taşıyan TCP uzantısı) dinleyicisi olan bir Linux sunucuda, kimlik bilgisi olmadan root yetkisiyle komut çalıştıran bir saldırı yazdı. Başarısız denemeler sistemi çökertmediği için saldırgan istediği kadar tekrar edebiliyor; araştırmadaki örnek yaklaşık 53 dakikada sonuca ulaştı. Örnek MPTCP’ye dayanıyor ama hata MPTCP’ye özgü değil; MPTCP kullanmayan sistemlerin de benzer saldırılara açık olabileceği belirtiliyor.
Kaynaklara göre skor değişiyor: Linux kernelinin CVE kuruluşu 9.8 (kritik), Red Hat 8.1, Ubuntu ise önceliği “High” olarak işaretliyor. Baktığım kaynaklarda şu an süren bir saldırı dalgasına dair bilgi yok, ama saldırının nasıl çalıştığını anlatan ayrıntılı bir yazı yayımlandı. Debian’da güncellemeyi ertelemek, Ubuntu’da da önlemleri geciktirmek için iyi bir sebep görmüyorum.
Hangi sürümler etkileniyor?
Hata Linux 4.4’ten beri kernelde duruyor. Yani düzeltmeyi almamış Debian ve Ubuntu kernellerin hepsi etkileniyor. IPv6 bağlantıları bu hatadan etkilenmiyor ama sunucunuz IPv4’ü de dinliyorsa risk devam eder.
Debian: düzeltme yayımlandı
Debian güvenlik takip sayfasına göre düzeltme -security deposunda:
| Debian sürümü | Etkilenen | Düzeltilmiş kernel | Duyuru |
|---|---|---|---|
| Debian 13 (trixie) | 6.12.113-1‘den eski kerneller | 6.12.113-1 | DSA-6568-1 |
| Debian 12 (bookworm) | 6.1.190-1‘den eski kerneller | 6.1.190-1 | DLA-4841-1 |
Debian 12, 6.12 kernel hattı (linux-6.12) | 6.12.113-1~deb12u1‘den eski kerneller | 6.12.113-1~deb12u1 | DLA-4850-1 |
Güvenlik deposunu sources listenizden çıkardıysanız güncelleme size hiç gelmeyebilir. Debian 11 tabloda yer almıyor; kullanıyorsanız durumunu ayrıca doğrulayın.
Ubuntu: yama bekleniyor
Ubuntu’nun CVE sayfasında (son güncelleme 29 Ekim) bütün sürümler açıklı görünüyor. Yama için hazırlanan kernel sürümleri şunlar:
| Ubuntu sürümü | Durum | Beklenen kernel sürümü |
|---|---|---|
| 26.10 (stonking) | Etkileniyor, yama hazırlanıyor | 7.3.0-10.10 |
| 26.04 LTS (resolute) | Etkileniyor, yama hazırlanıyor | 7.0.0-43.43 |
| 24.04 LTS (noble) | Etkileniyor, yama hazırlanıyor | 6.8.0-149.149 |
| 22.04 LTS (jammy) | Etkileniyor, yama hazırlanıyor | 5.15.0-203.213 |
| 20.04 LTS (focal) | Etkileniyor, paket bilgisi yok | — |
| 18.04 LTS (bionic) | Etkileniyor, paket bilgisi yok | — |
Sürüm numaralarını “beklenen” olarak okuyun. Ubuntu yayım tarihi vermiyor, son çıkan numara farklı olabilir. Paket yayımlandığında sürümü Ubuntu’nun CVE sayfasından ve güvenlik bildiriminden (USN) doğrulayın.
Ubuntu’da kernel tek bir paket değil. linux-aws, linux-azure, linux-gcp, linux-oracle, HWE ve diğerleri sayfada ayrı satırlarda ve her birinin durumu farklı. Bulut sağlayıcınızın kernelini ya da HWE kernelini kullanıyorsanız uname -r çıktınıza bakıp o paketin satırını bulun.
Güncelleme: asıl iş yeniden başlatmada bitiyor
Çoğumuz apt komutunu çalıştırıp işi bitmiş sayıyoruz. Kernelde öyle değil: yeni kernel diske iner ama sunucu yeniden başlayana kadar eski kernel çalışmaya devam eder.
Debian’da bugün, Ubuntu’da paket yayımlandığında adımlar aynı:
sudo apt update
sudo apt upgrade
sudo reboot
Canlı sitelerde yeniden başlatma birkaç dakikalık kesinti demek, bakım penceresini buna göre planlayın.
unattended-upgrades açıksa güvenlik güncellemeleri kendiliğinden yüklenir, ama varsayılan ayarlarda sunucu kendiliğinden yeniden başlamaz. Otomatik güncelleme açık diye düzeltilmiş kernelin çalıştığını varsaymayın. Ubuntu’da /var/run/reboot-required dosyası varsa yeniden başlatma bekliyorsunuz demektir.
Sunucu açıldıktan sonra çalışan kerneli kontrol edin:
uname -r
uname -v
Debian’da uname -v çıktısı paket sürümünü verir; Debian 12’de Debian 6.1.190-1, Debian 13’te Debian 6.12.113-1 ya da daha yenisini görmelisiniz. Ubuntu’da uname -r çıktısındaki numara paket sürümüyle eşleşir; 6.8.0-149-generic, 6.8.0-149.149 paketidir.
Sürüm doğru görünse bile iş burada bitmiyor. Sitenizin ana sayfasını ve birkaç alt sayfayı açın, SSH ile girmeyi deneyin, e-posta alıp göndermeyi test edin.
Ubuntu yaması çıkana kadar
Paket gelene kadar yapabileceğiniz şey riski azaltmak, açığı kapatmak değil. Önce dışarıya açık portlara bakın. Kullanmadığınız bir servis internete açıksa kapatmak için iyi bir zaman.
Saldırı, IPv4 options taşıyan TCP paketlerine ihtiyaç duyuyor. IPv4 options, IP başlığına eklenebilen, isteğe bağlı ve bugün neredeyse hiç kullanılmayan bir alan. Tarayıcılar ve işletim sistemleri bağlantılarında bunu kullanmaz. Bu paketleri kernelin TCP koduna girmeden düşürürseniz olağan trafiğin bozulmaması beklenir. Saldırının options içermeyen paketle çalışamayacağı sonucu NVD’deki teknik açıklamaya ve Shieldify’ın yazısına dayanıyor.
Kaynaklardan bir nftables kuralı elde ettik (aşağıda, Shieldify bu kuralı Atlas Security’ye atfediyor). Biz de bu kuralı iptables için biz uyarladık (nftables için aşağıda paylaşıyor olacağım):
sudo iptables -t raw -I PREROUTING 1 -p tcp -m u32 --u32 "0>>24&0xF=6:15" -m comment --comment "cve-2026-98432" -j DROPKural xt_u32 modülünü kullanıyor; modinfo xt_u32 ile sunucunuzda olup olmadığına bakabilirsiniz. Kuralı eklerken açık bir SSH oturumunuzu kapatmayın, bir şey ters giderse oradan geri alırsınız.
Kuralın mevcut olduğunu şöyle görürsünüz:
sudo iptables -t raw -L PREROUTING -v -n --line-numbersİlk satırda DROP ve cve-2026-98432 yorumunu görmelisiniz. Paket sayacı sıfırda ya da çok düşükte kalır, çünkü meşru trafik IPv4 options taşımaz. Kuralı kaldırmak almak isterseniz direkt aşağıdaki komutu uygulayabilirsiniz
sudo iptables -t raw -D PREROUTING -p tcp -m u32 --u32 "0>>24&0xF=6:15" -m comment --comment "cve-2026-98432" -j DROPUyarladığımız kuralın eşleşmesini Ubuntu 24.04 sunucuda, paketi düşürmesini Ubuntu 22.04 sunucuda doğruladık. Dışarıdan ağ üzerinden IPv4 options içeren bir paketin sunucuya ulaştığını gösteremedik; gönderdiğimiz test paketleri yolda düşüyor gibiydi. Üstelik saldırganın kullandığı yöntemle bizim testimizin aynı olup olmadığını bilmiyoruz. Kuralı elimizdeki verilere göre hazırladık; gerçek bir saldırıya karşı koruma sağladığını garanti edemeyiz.
Bu yüzden kural sizin sorumluluğunuzda. Canlı sunucuda uygulamadan önce siteniz, SSH’ınız ve e-posta servisleriniz için test edin; asıl çözüm yamalı kernel.
Kalıcı yapmayın
Kural yeniden başlatmada silinir. Yeni kernel için zaten yeniden başlatacağınızdan bunu istediğiniz bir şey olarak görün. UFW, firewalld ya da CSF kullanıyorsanız, doğrudan iptables ile eklediğiniz kural bu araçlar yeniden yüklendiğinde silinebilir; kuralı ekledikten sonra yerinde olup olmadığına yukarıdaki komutla tekrar bakın.
Docker kullanıyorsanız
Kural aynı, ama üç ayrıntıya dikkat edin:
- Docker da
rawtablosuna kendi kurallarını ekler. Bizim kural-I PREROUTING 1ile en üste girer ve Docker’ınkilerden önce çalışır. İkisi de DROP olduğu için çakışma yok. - Docker yeniden başladığında kendi
rawkurallarını yeniden yazabilir. Sonrasında kuralınızın yerinde olduğunu kontrol edin. iptables-saveya danetfilter-persistent savekullanmayın. Bu komutlar Docker’ın konteyner IP’lerine bağlı dinamik kurallarını da kaydeder, yeniden başlatmada bayat kurallar yeni konteynerlerin trafiğini engelleyebilir.
nftables kullanıyorsanız
Kaynaklardan elde ettiğimiz nftables kuralı şöyle (Shieldify bu kuralı Atlas Security’ye atfediyor):
sudo nft add table ip cve_2026_98432
sudo nft add chain ip cve_2026_98432 pre '{ type filter hook prerouting priority -300; }'
sudo nft add rule ip cve_2026_98432 pre meta l4proto tcp ip hdrlength gt 5 counter drop
Silmek için sudo nft delete table ip cve_2026_98432.
Yama çıkınca
Kerneli güncelleyin, sunucuyu yeniden başlatın, uname -r ile yeni kerneli doğrulayın ve geçici kuralı silin.
Güncellemeleri nereden takip edebilirsiniz?
Debian
- Debian Security Tracker: CVE-2026-98432: sürüm bazında düzeltilmiş paketler.
- debian-security-announce: güvenlik desteği altındaki sürümler için DSA duyuruları.
- debian-lts-announce: LTS kapsamındaki sürümler için DLA duyuruları.
Ubuntu
- Ubuntu CVE sayfası: CVE-2026-98432: her sürüm ve kernel paketi için durum. Sürümünüzün satırı “Released” olduğunda
aptkomutlarını çalıştırın. - Ubuntu Security Notices: paket yayımlandığında USN numarasıyla duyurulur.
- ubuntu-security-announce: USN duyurularını e-postayla alırsınız.
Ubuntu tablosu 30 Ekim 2026 itibarıyla geçerli ve hızlı değişebilir; karar vermeden önce sayfayı yeniden açın.
Kaynaklar
- NVD: CVE-2026-98432
- Debian Security Tracker: CVE-2026-98432
- Ubuntu: CVE-2026-98432
- Red Hat: CVE-2026-98432
- Linux kernel düzeltme commit’i (e3f33b0a1d89)
- Anthropic: Discovering and exploiting vulnerabilities in critical, real-world software with Claude
- Shieldify Research: CVE-2026-98432 (nftables kuralı Atlas Security’ye atfediliyor)