Bir bulut sunucu ya da hosting hizmeti alırken ilk baktığımız şey genellikle kaynaklar oluyor. Kaç çekirdek var, RAM ne kadar, disk türü ne? Bir de lokasyon konusu var. Bunlar önemli; bunu tartışmıyorum. Fakat hizmeti bir süre kullandıktan sonra başka soruların da en az bunlar kadar önemli olduğunu görüyorsunuz. Verilerime kimler erişebiliyor? Bir sorun çıktığında süreç nasıl ilerliyor? Destek talebim gerçekten takip ediliyor mu? Beklenmeyen bir durumda ekip ne yapacak?
ISO sertifikaları bu soruların hiçbirine tek başına sihirli bir cevap vermiyor. Zaten böyle bir beklenti de doğru olmaz. Fakat şirketin bu başlıkları gelişigüzel bırakmadığını, bir yönetim sistemi içinde ele aldığını ve düzenli olarak denetlediğini gösteriyor. Ben sertifikalara bu yüzden yalnızca web sitesinde duran logolar gibi bakmıyorum. Belgenin kendisinden çok, o belgeyi alabilmek için kurulan ve sonrasında canlı tutulan çalışma biçimiyle ilgileniyorum.
Sertifika Almak Ne Anlama Geliyor?
Bir standarda uyum sağlamak, birkaç belge hazırlayıp bir klasörü kapatmak değil. Önce bugün nasıl çalıştığınızı görmeniz gerekiyor. Nerede risk var, hangi iş tek bir kişinin bilgisine bağlı, hangi kayıt tutulmuyor? Bunları ortaya koymadan yazılan prosedürlerin pek bir karşılığı olmuyor. Sonra sorumlulukları belirlemek, kontrolleri düzenlemek ve bütün yapıyı bağımsız denetimlere açmak gerekiyor.
Üstelik bu çalışma sertifika alındığı gün bitmiyor. Teknoloji değişiyor, ekipler değişiyor, müşterinin sorusu değişiyor. Dün yeterli olan bir kontrol bugün eksik kalabiliyor. Prosedürleri, kayıtları ve sorumlulukları bu nedenle güncel tutmak gerekiyor. Bizim açımızdan sertifikasyonun anlamı “bu konu tamamlandı” demek değil; aynı konuyu belli aralıklarla yeniden açıp bakmak.
Standartlara Uyum Neden Önemli?
Bir şirketin güvenilirliği yalnızca her şey yolundayken ölçülmüyor. Asıl sınav, işlerin planlandığı gibi gitmediği anlarda başlıyor. Kimin ne yapacağı belli mi? Hangi bilgiye bakılacak? Müşteriye ne zaman ve nasıl dönülecek? Bu soruların cevabı yalnızca deneyimli bir çalışanın hafızasında duruyorsa, ortada sağlam bir süreç olduğunu söylemek zor.
ISO standartlarının faydası biraz burada ortaya çıkıyor. Riskleri sorun olduktan sonra değil, öncesinde konuşmayı zorunlu hale getiriyorlar. Görevleri kişilerin hafızasından çıkarıp kayda almak, değişiklikleri kontrol etmek ve destek taleplerini izlemek için ortak bir düzen kuruyorsunuz. Bir çalışan izinli olduğunda işin tamamen durmaması da bunun pratik sonuçlarından biri.
Bu düzen yalnızca büyük bir problem çıktığında işe yaramıyor. Günlük işlerdeki gereksiz tekrarları, bekleyen talepleri ve kimin sorumlu olduğunun anlaşılmadığı anları da görünür kılıyor. Benim için uyum sürecinin değerli tarafı bu. Her şey yolunda giderken bile “bunu daha kontrollü nasıl yaparız?” diye sormaya devam ediyorsunuz.
Bilgi Güvenliği ve Kişisel Veriler
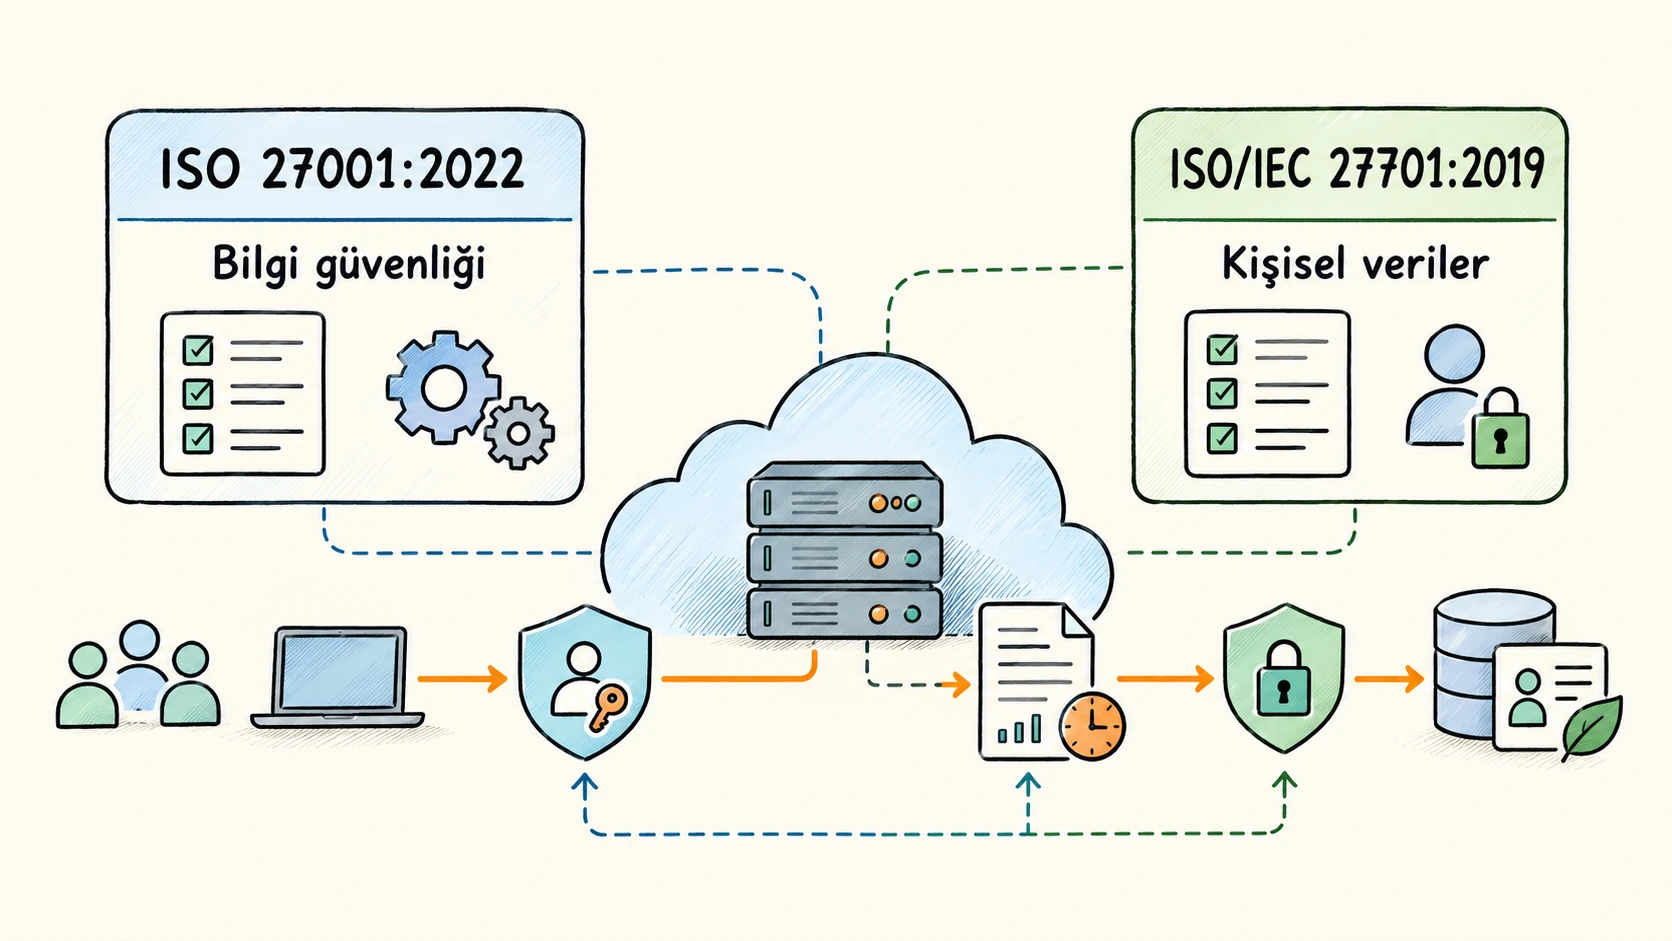
Veridyen’de ISO 27001:2022 Bilgi Güvenliği Yönetim Sistemi ve ISO/IEC 27701:2019 Gizlilik Bilgi Yönetim Sistemi sertifikaları bulunuyor. Bu iki standardı birlikte düşünmek gerekiyor.
Bir bulut sunucu veya hosting müşterisi için bilgi güvenliği, yalnızca sunucunun dışarıdan gelen saldırılara karşı korunması değildir. Hangi kişilerin hangi sistemlere erişebildiği, erişimlerin nasıl kontrol edildiği, kritik işlemlerin nasıl kayıt altına alındığı ve risklerin nasıl takip edildiği de bu konunun parçasıdır.
Kişisel veriler tarafında ise verinin hangi amaçla işlendiği, kimlerin erişimine açık olduğu ve yaşam döngüsü boyunca nasıl yönetildiği önem kazanıyor. Müşteri bir hizmet satın aldığında kendi verisini ve kullanıcılarına ait bilgileri de bu altyapıya emanet edebiliyor. Bu nedenle güvenlik ve mahremiyet, yalnızca teknik ekibin değil, hizmetin tamamının sorumluluğu haline geliyor.
Hizmetin Devamlılığı İçin Hazırlık
ISO 22301:2019 İş Sürekliliği Yönetim Sistemi, beklenmeyen durumlarda kritik işlerin nasıl sürdürüleceğiyle ilgili bir çerçeve sunuyor.
Burada dikkat edilmesi gereken nokta şu: Bu sertifika hiçbir zaman “hizmette hiç sorun yaşanmaz” anlamına gelmiyor. Teknik altyapılarda arıza, bağlantı problemi veya dış kaynaklı bir olay yaşanabilir. Önemli olan, böyle bir durumda hangi süreçlerin kritik olduğunu bilmek, sorumlulukları önceden belirlemek ve toparlanma adımlarını hazırlıksız bırakmamak.
Bir müşteri için bunun karşılığı, yalnızca normal zamanda hizmet almak değil; beklenmeyen bir durumda da karşısında ne yapacağını bilen bir ekip bulabilmek. İş sürekliliği çalışmaları genellikle ziyaretçinin gördüğü bir özellik değildir. Fakat bir sorun çıktığında varlığı veya eksikliği hemen anlaşılır.
Teknik Hizmetin Bir Sistemi Olmalı
ISO/IEC 20000-1:2018 Bilgi Teknolojileri Hizmet Yönetim Sistemi, destek ve operasyon tarafındaki işleyişi daha düzenli hale getirmeyi amaçlıyor.
Bir destek talebi geldiğinde yalnızca cevap vermek yeterli değil. Talebin doğru anlaşılması, ilgili ekibe aktarılması, önceliğinin belirlenmesi, yapılan işlemlerin takip edilmesi ve müşteriye geri dönüş yapılması gerekiyor. Bunların tamamı kişisel dikkatle yürütülürse yoğun dönemlerde aksama ihtimali artar.
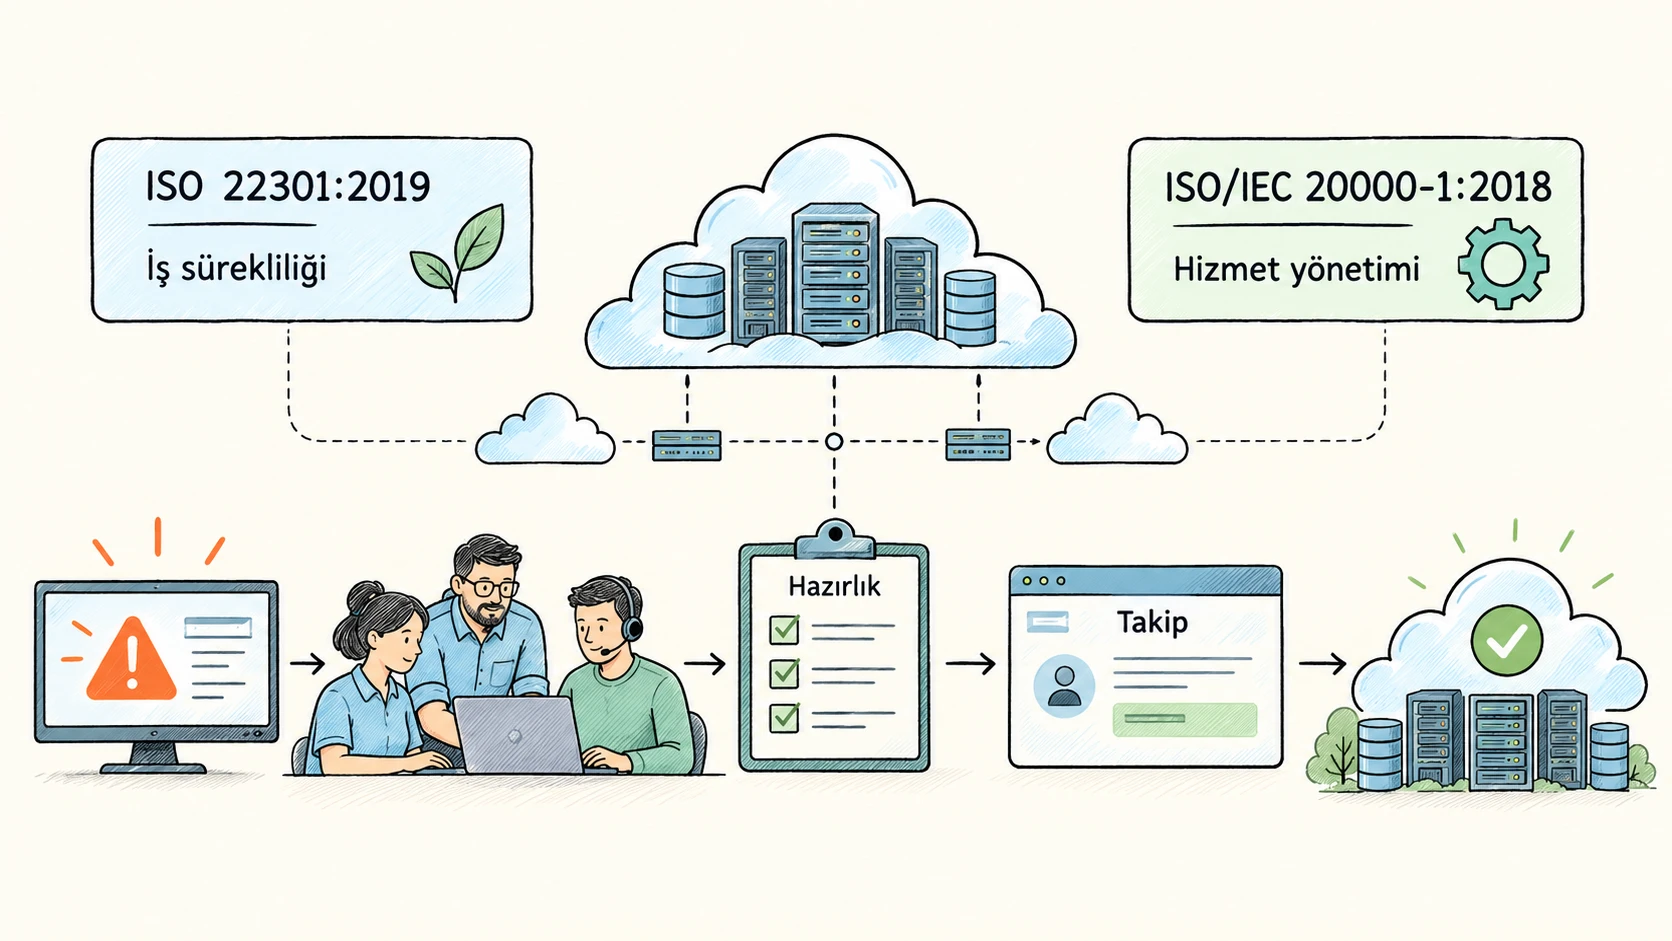
Ben teknik hizmetlerde en çok burada fark görüyorum. Müşteri, şirketin içeride hangi yazılımı kullandığını veya hangi formu doldurduğunu bilmeyebilir. Ancak sorusunun kaybolmamasını, tekrar tekrar aynı bilgiyi vermek zorunda kalmamayı ve süreç hakkında gerektiğinde bilgi alabilmeyi bekler. Hizmet yönetimi standartları bu beklentiyi daha ölçülebilir bir çalışma biçimine bağlamaya yardımcı oluyor.
Yapay Zekayı Kullanırken Sorumluluk
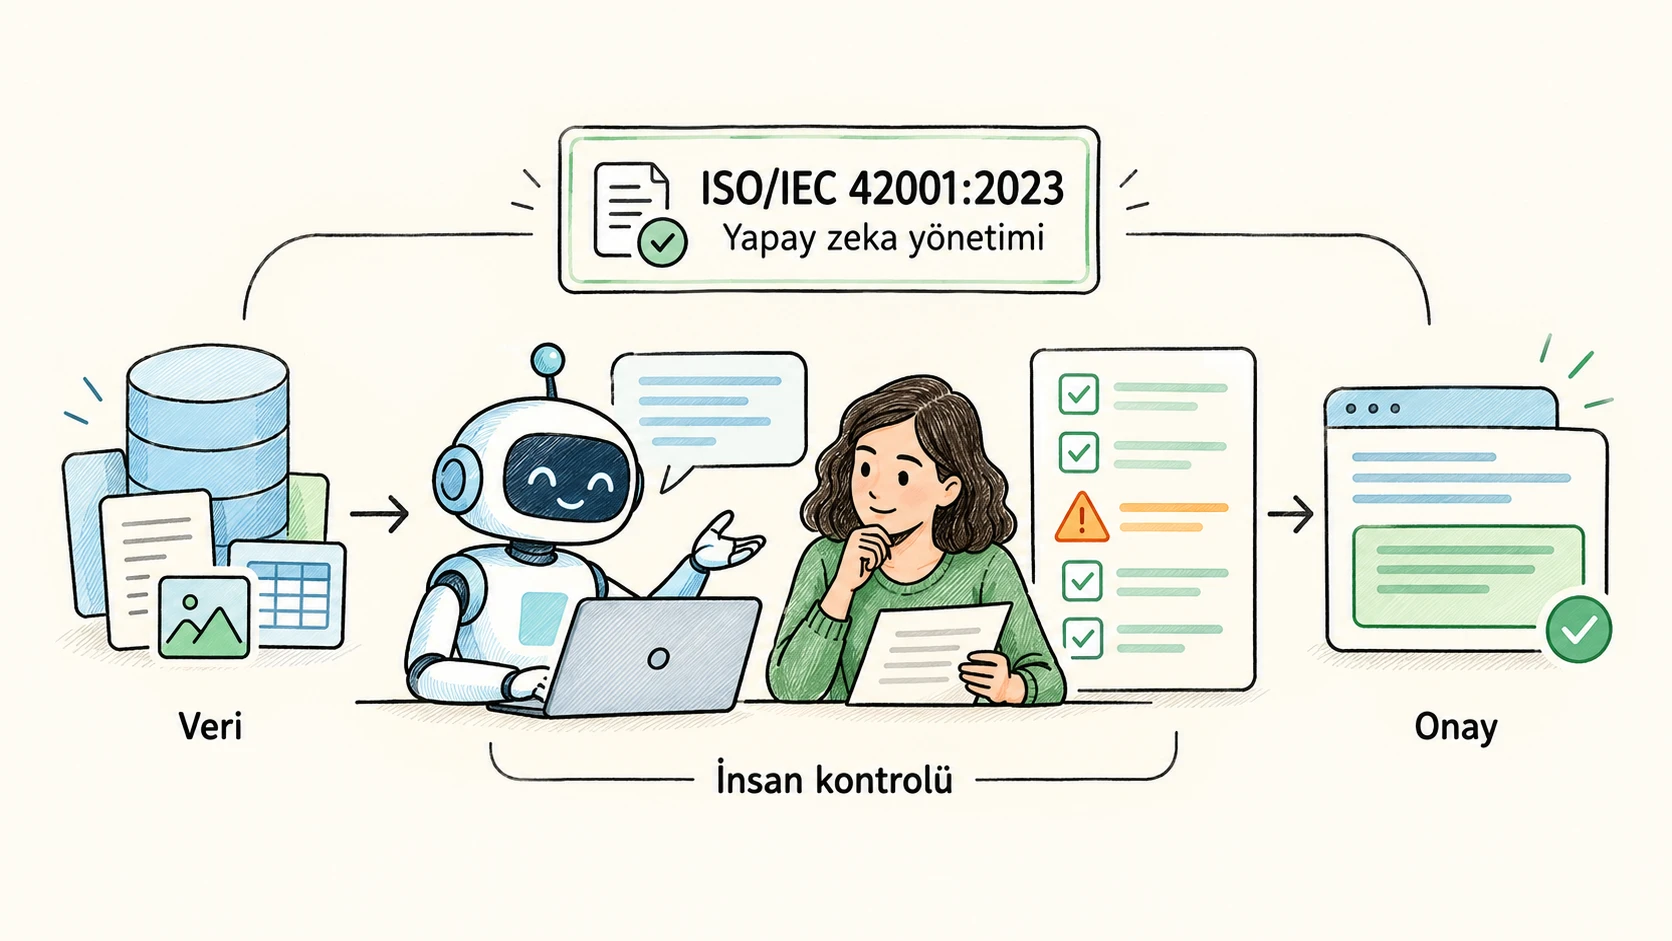
ISO/IEC 42001:2023 Yapay Zeka Yönetim Sistemi, diğer sertifikalardan farklı olarak son dönemde hızla yaygınlaşan bir teknoloji alanına odaklanıyor.
Yapay zekayı kullanmak artık yalnızca bir aracı çalıştırmaktan ibaret değil. Hangi verilerin kullanılacağı, üretilen sonuçların nasıl kontrol edileceği, hatalı veya eksik bir cevabın nasıl ele alınacağı ve insanın hangi noktada sürece dahil olacağı da düşünülmeli.
Bu standardın önemli tarafı, yapay zekayı faydalı olduğu kadar sorumluluk gerektiren bir sistem olarak ele alması. Bir modelin hızlı cevap vermesi, verdiği cevabın otomatik olarak doğru olduğu anlamına gelmiyor. Özellikle müşteri iletişimi, teknik değerlendirme veya karar destek süreçlerinde kontrol mekanizmasının korunması gerekiyor.
Yapay zekanın iş süreçlerine girdiği bir dönemde, bu teknolojiyi kullanan şirketlerin kendi kurallarını ve sınırlarını belirlemesi giderek daha önemli hale geliyor.
Bulut Sunucu ve Hosting Altyapısında ISO Sertifikalarının Önemi
Bir bulut sunucu veya hosting hizmeti satın alan müşteri aslında yalnızca işlemci, RAM veya disk satın almıyor. Verilerinin yönetileceği, destek alacağı ve beklenmeyen durumlarda başvuracağı bir hizmet yapısına dahil oluyor.
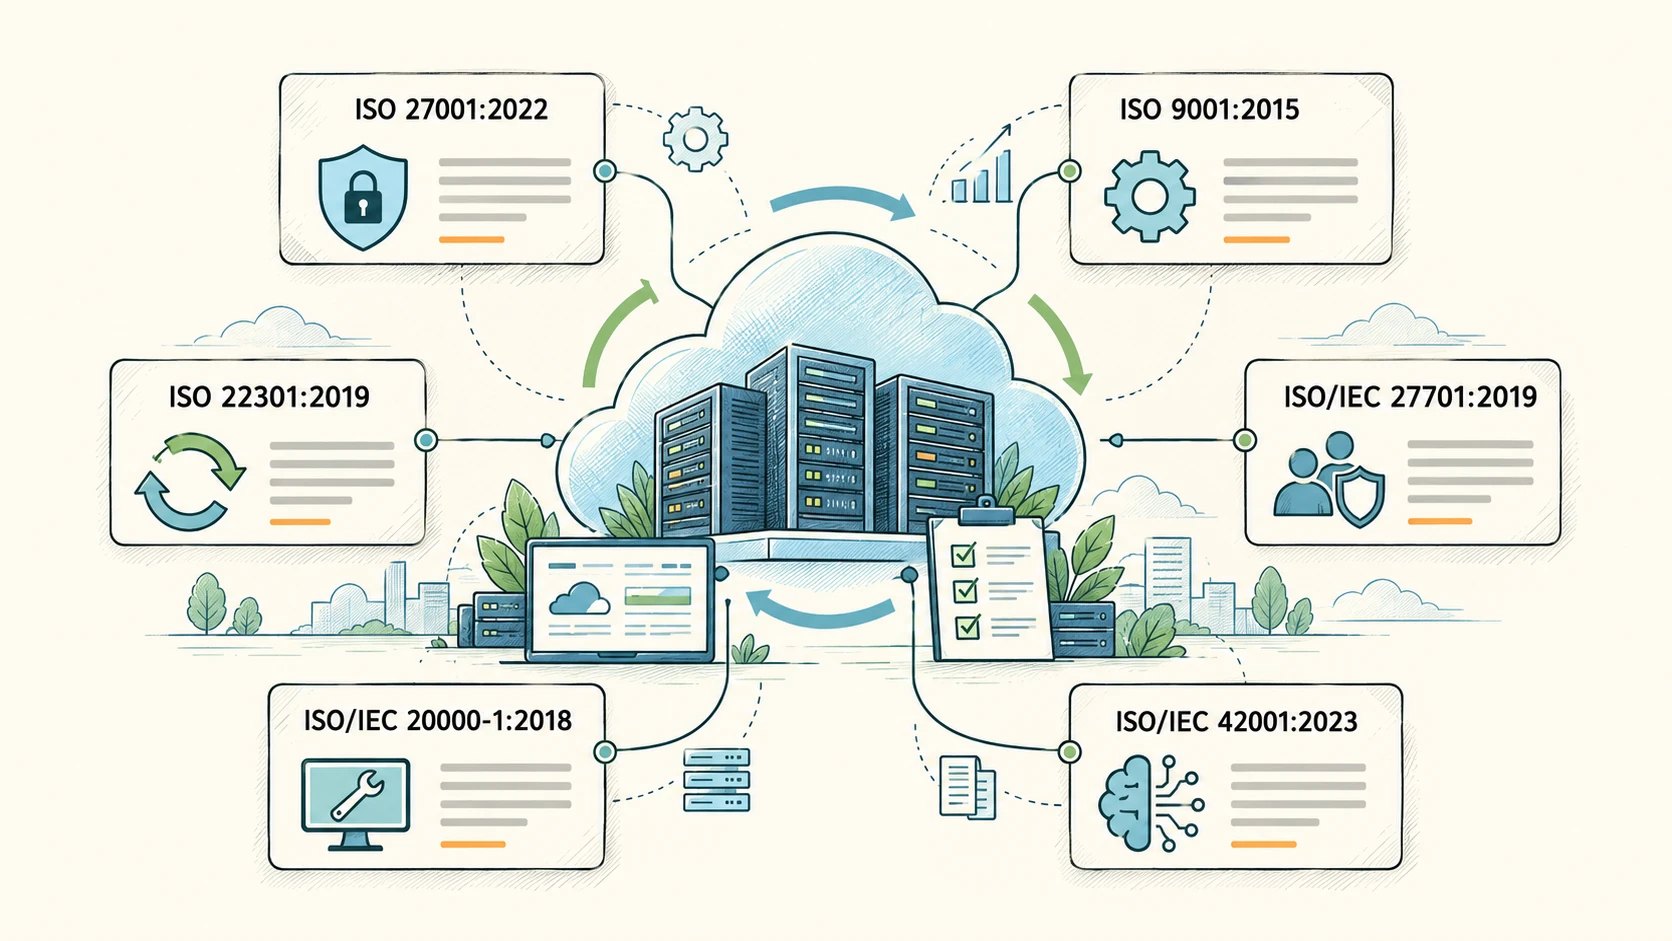
ISO sertifikalarının bu altyapılardaki önemi de burada başlıyor. Sertifikalar sunucunun otomatik olarak daha hızlı olacağını veya hiçbir zaman kesinti yaşanmayacağını garanti etmez. Bunun yerine şirketin bilgi güvenliği, kişisel veriler, iş sürekliliği, destek süreçleri ve yeni teknolojilerin yönetimi için belirli bir çerçeve kullandığını gösterir.
Müşteri açısından bu; erişimlerin daha kontrollü ele alınması, kritik süreçlerin önceden düşünülmesi, destek taleplerinin izlenebilmesi ve hizmetin değişen koşullara göre güncellenmesi anlamına gelir. Bir altyapının teknik kapasitesi kadar, o kapasitenin hangi süreçlerle yönetildiği de önemlidir.
Müşteri Bu Çalışmanın Neresinde?
Müşteri çoğu zaman ISO denetiminin nasıl yapıldığını görmez. Günlük işinde bir form, kayıt veya prosedürle karşılaşmayabilir. Fakat bu çalışmaların sonucu farklı yerlerde görünür hale gelir.
Sorunun doğru ekibe aktarılması, erişim yetkisinin gelişigüzel verilmemesi, değişikliklerin kontrol edilmesi, kritik bir olayda iletişimin kopmaması ve kişisel verilerin daha dikkatli yönetilmesi müşterinin doğrudan deneyimlediği sonuçlardır.
Burada kesin vaatlerde bulunmamak gerekiyor. Hiçbir yönetim sistemi teknik hataları tamamen ortadan kaldırmaz. Ancak hataların ve risklerin fark edilmesi, sorumluların belirlenmesi ve aynı problemin tekrar etmemesi için çalışma yapılması daha olası hale gelir. Müşteri açısından güven, çoğu zaman bu yaklaşımın sonucunda oluşur.
Uyum Süreci Devam Ediyor
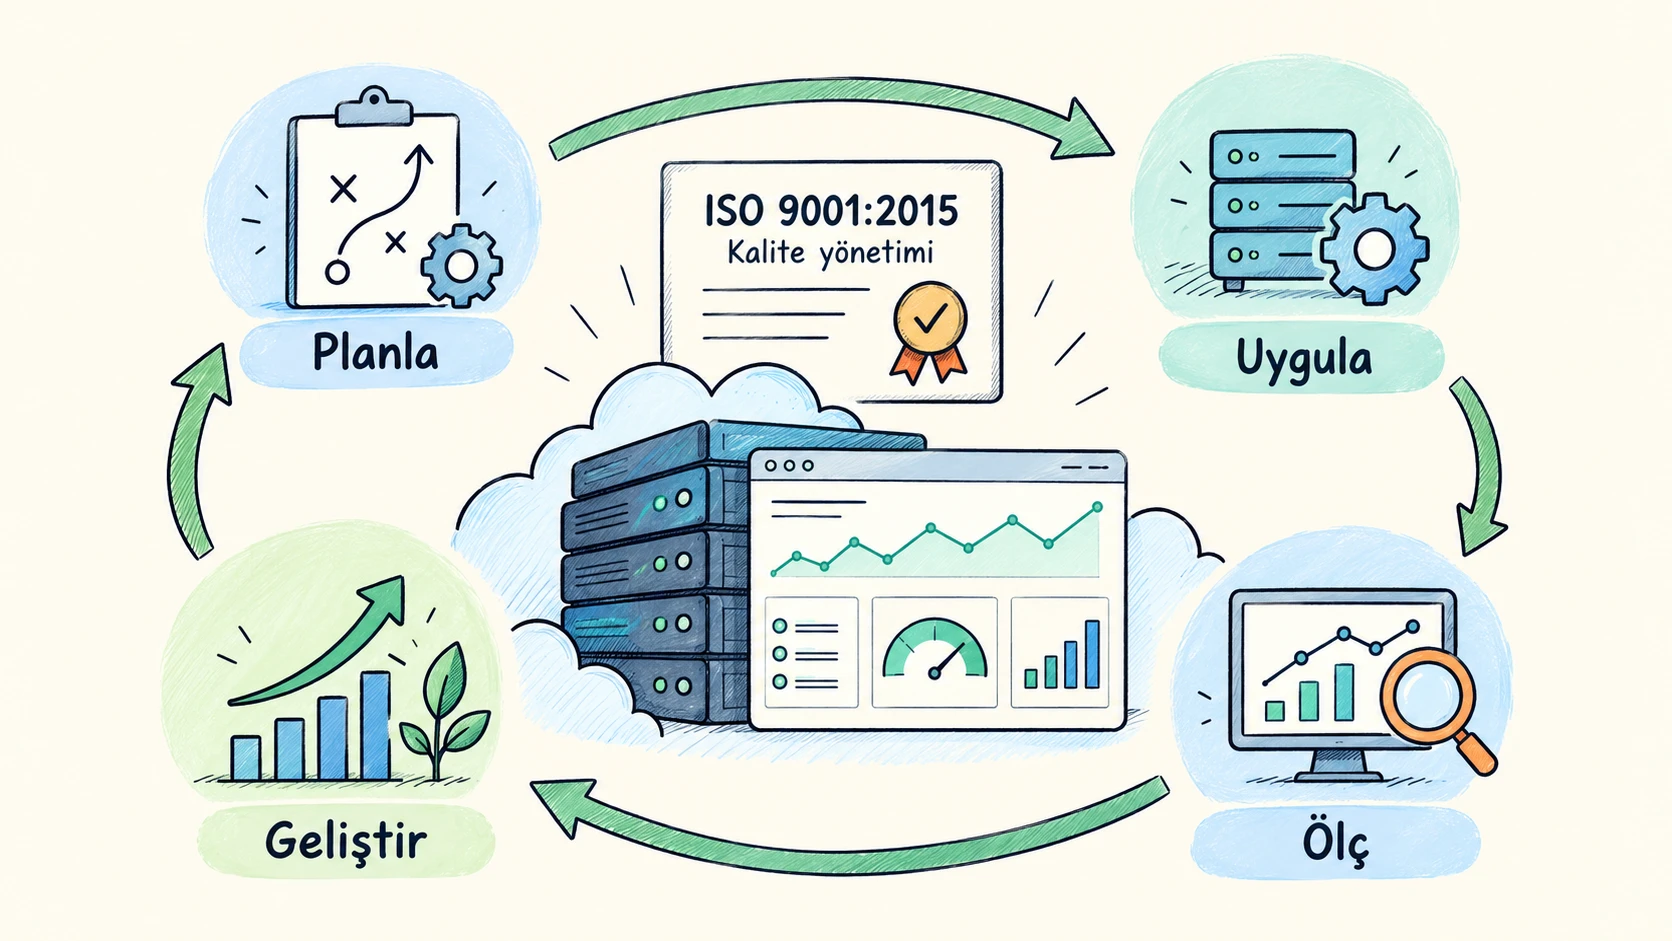
ISO 9001:2015 Kalite Yönetim Sistemi de bütün bu çalışmaların ortak tarafını anlatıyor. Kaliteyi yalnızca son ürüne veya müşteriye gönderilen son cevaba bakarak ölçmek yerine, o sonuca nasıl ulaşıldığını da değerlendirmek gerekiyor.
Veridyen’de ISO 27001 ve ISO 9001 sertifikalarına ek olarak ISO 22301, ISO/IEC 27701, ISO/IEC 20000-1 ve ISO/IEC 42001 süreçlerini tamamladık. Fakat bu cümleyi bir varış noktası gibi kurmak istemiyorum. Çünkü standartlara uyum sağlamak, belge alındıktan sonra rafa kaldırılacak bir çalışma değil.
Aktif sertifikalarımızın güncel listesini Hakkımızda sayfamızda görebilirsiniz.
Teknoloji değiştikçe riskler değişiyor. Müşteri beklentileri değiştikçe hizmet süreçlerini yeniden düşünmek gerekiyor. Yapay zekanın kullanımı arttıkça yeni kontrol noktaları ortaya çıkıyor. Bu nedenle asıl iş, sertifikaları duyurmakla değil; bu standartların günlük kararlarda ve çalışma biçiminde karşılık bulmasını sağlamakla devam ediyor.