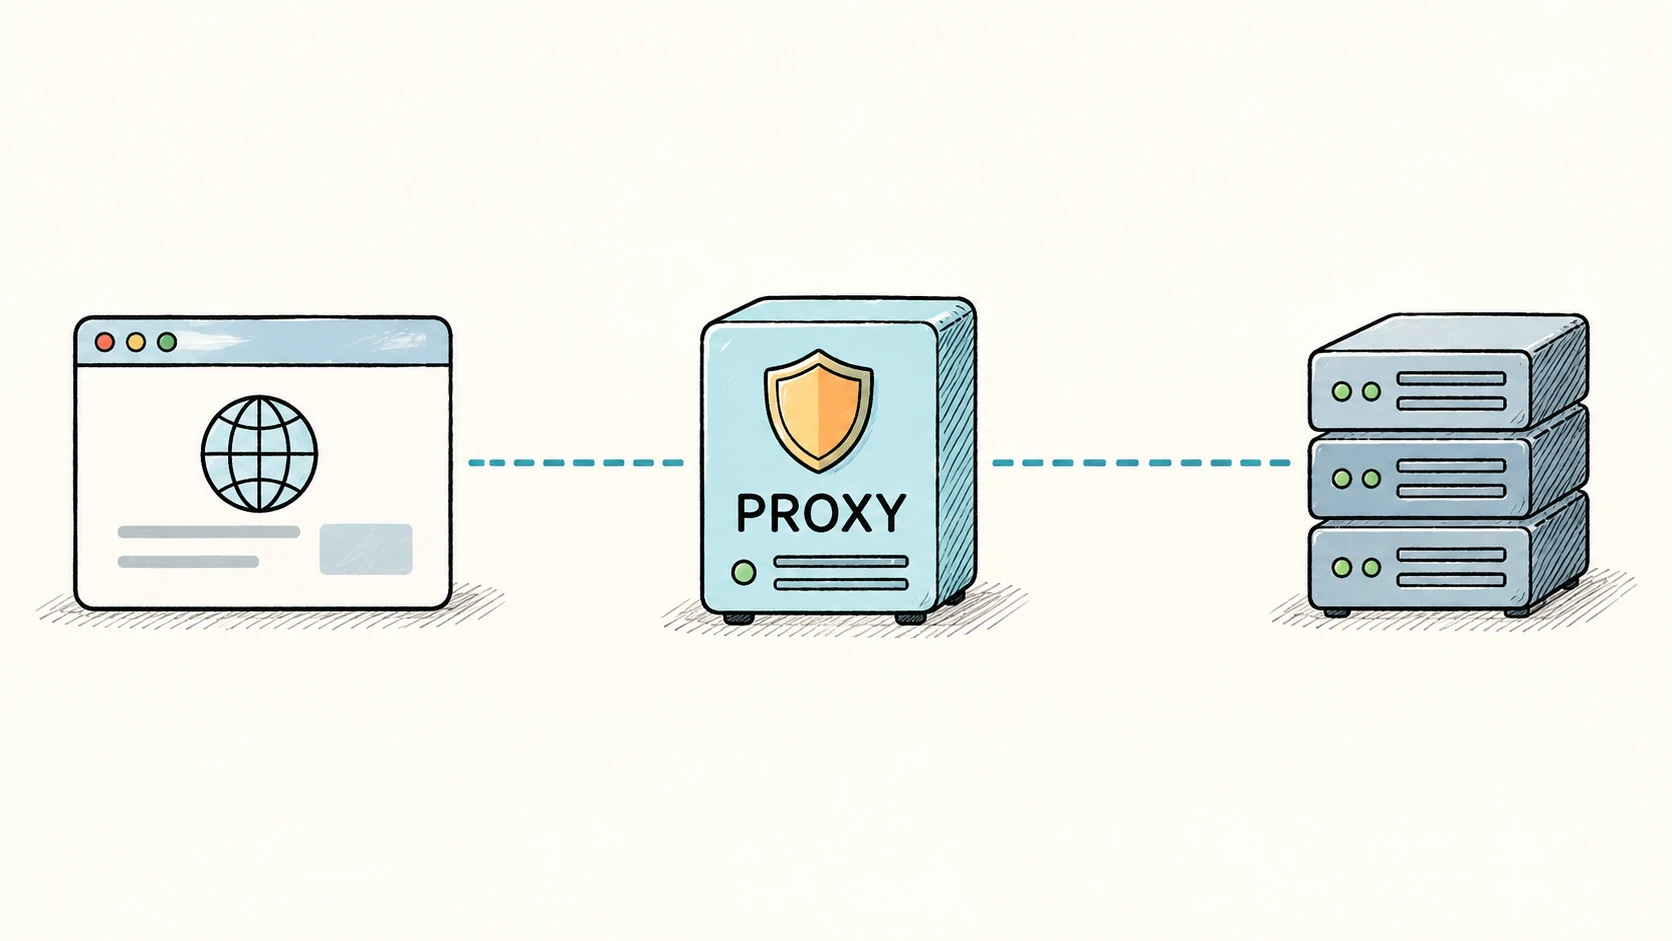
Proxy deyince çoğu kişinin aklına IP adresini değiştirmek geliyor. Bu doğru, ama eksik bir tanım. Proxy, istemci ile hedef sunucunun arasına giren ve isteği ileten aracı sunucudur. Tarayıcınız bir siteye doğrudan bağlanmak yerine önce proxy’ye gider; proxy de isteği hedefe iletir.
Bu yapı bireysel kullanımda farklı bir IP ile internete çıkmak için kullanılabilir. Şirket tarafında ise erişim kurallarını merkezi olarak yönetmek, web trafiğini kaydetmek veya uygulamaların önüne güvenlik ve yük dengeleme katmanı koymak için karşımıza çıkar.
Buradaki asıl kafa karışıklığı şu: Proxy tek bir şey değil. Kullanıcının internet çıkışında duran forward proxy ile web sitenizin önünde duran reverse proxy aynı isimle anılıyor. Çalışma yönleri tamamen farklı.
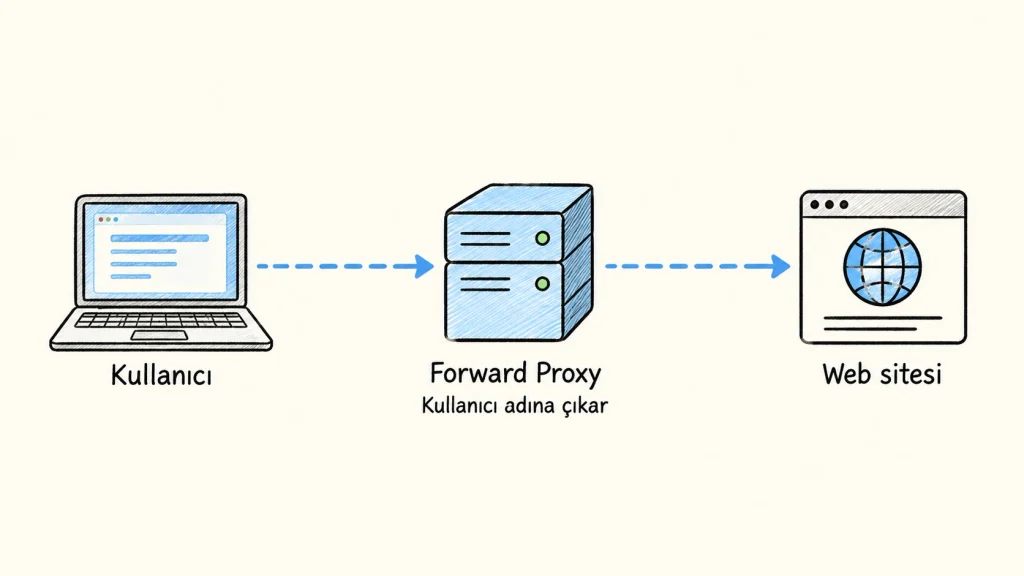
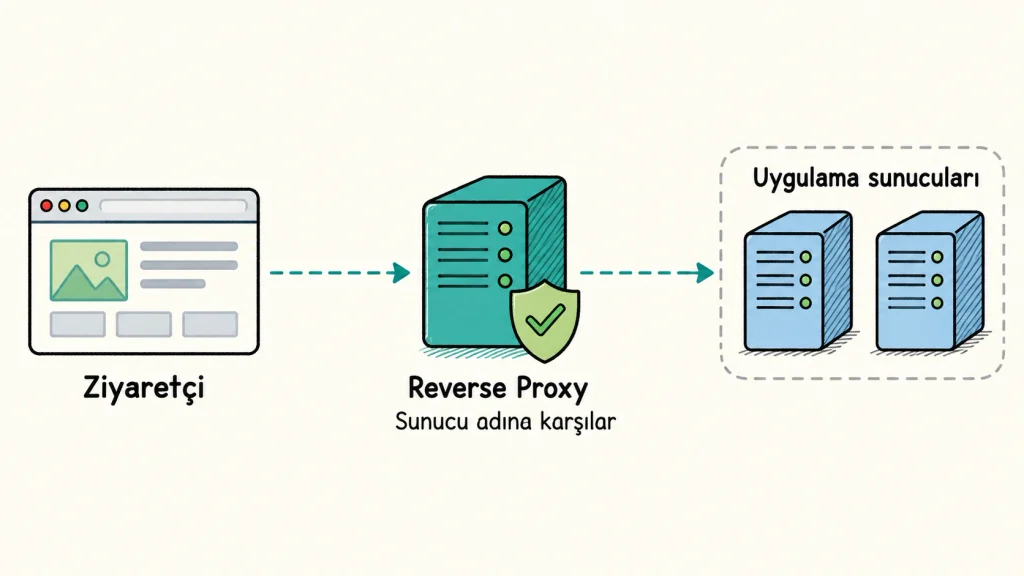
Önemli ayrım şu: Forward proxy kullanıcı adına dışarıya gider. Reverse proxy ise sunucu adına ziyaretçiyi karşılar.
Proxy nasıl çalışır?
Normal bağlantıda bilgisayarınız ya da telefonunuz hedefe doğrudan ulaşır:
Tarayıcı → web sitesi
Forward proxy kullandığınızda araya bir durak girer:
Tarayıcı → proxy → web sitesi
Hedef site, çoğu durumda sizin genel IP adresiniz yerine proxy sunucusunun IP’sini görür. Genel ve yerel IP ayrımını IP adresi nedir? yazısında ayrıntılı anlattım.
Fakat bunu “proxy kullanırsam tamamen anonim olurum” şeklinde okumamak lazım. Hesabınızla giriş yaptıysanız, aynı tarayıcı çerezlerini kullanıyorsanız veya cihazınızın başka tanımlayıcı bilgileri iletiliyorsa, yalnızca IP değiştirmek sizi görünmez yapmaz.
Reverse proxy’de akış ters taraftan başlar:
Ziyaretçi → reverse proxy → uygulama sunucusu
Ziyaretçi alan adınıza gelir. Reverse proxy isteği arkada çalışan uygulamaya iletir; birden fazla uygulama sunucusu varsa isteği uygun olana dağıtabilir. Ziyaretçinin doğrudan uygulama sunucusuna ulaşmasına gerek kalmaz.
Proxy ne işe yarar?
Proxy’nin yaptığı iş, bulunduğu yere göre değişir. Kullanıcı tarafında bir çıkış noktasıdır; sunucu tarafında ise giriş kapısı gibi çalışır.
Çıkış IP’sini değiştirir
Bir siteye proxy üzerinden girdiğinizde sitenin gördüğü IP genellikle proxy’nin IP’sidir. Sabit IP ile izin listesi kullanan bir sisteme bağlanmanız gerekiyorsa bu faydalı olabilir. Örneğin belirli bir yönetim paneline yalnızca şirketin IP’sinden erişim verildiyse, çalışanların trafiğini ortak bir çıkıştan geçirmek mümkündür.
Bu kullanımın bir sınırı var: Proxy, hedef siteye karşı IP’nizi gizler; proxy sağlayıcısına karşı gizlemez. Trafiğinizi hangi firmanın taşıdığını, kayıt tutup tutmadığını ve bağlantıyı nasıl koruduğunu bilmeniz gerekir.
Kurum ağındaki erişimi yönetir
Bir ofiste herkesin web trafiğini tek proxy üzerinden geçirmek mümkündür. Ağ yöneticisi hangi sitelere erişilebildiğini belirleyebilir, zararlı olduğu bilinen adresleri engelleyebilir veya gerektiğinde erişim kayıtlarını inceleyebilir.
Burada proxy’nin görevi herkesi engellemek değil, kuralları tek noktada uygulamaktır. Her bilgisayara ayrı ayrı ayar yapmaya çalışmak yerine ağ çıkışında politika tanımlarsınız.
Önbellek kullanır
Bazı proxy’ler sık istenen statik dosyaları önbelleğinde tutar. Aynı dosya tekrar istendiğinde kaynak sunucuya gitmeden yanıt verebilir. Özellikle kurum içindeki tekrarlanan indirmelerde veya uygun web içeriğinde bu, hem bant genişliği hem de sunucu yükü açısından faydalı olabilir.
Ama proxy her siteyi otomatik olarak hızlandırmaz. Uzak bir proxy, bağlantıya fazladan bir ağ durağı eklediği için gecikmeyi artırabilir. Hız konusu; proxy’nin lokasyonuna, hedefe olan uzaklığına ve önbelleğin gerçekten işe yarayıp yaramadığına bağlıdır.
Web uygulamasının önünde çalışır
Reverse proxy tarafında kullanım daha teknik ama daha yaygın. Uygulama sunucusunun önüne Nginx, HAProxy veya Apache mod_proxy gibi bir katman koyarak HTTPS bağlantısını, yük dağıtımını, sıkıştırmayı ve bazı istek kurallarını tek noktadan yönetebilirsiniz.
Bir sunucu üzerinde çalışan uygulamanın herkes tarafından doğrudan erişilebilir olması gerekmez. Reverse proxy dışarıdaki trafiği karşılar, uygulamayı içeride tutar. Sunucu nedir? yazısında geçen web sunucusu ve uygulama sunucusu ayrımının pratikteki karşılıklarından biri de budur.
Forward proxy nedir?
Forward proxy, kullanıcıların dışarıya yaptığı isteklerin önünde durur. Temsil ettiği taraf istemcidir.
Ofiste herkesin internete tek bir proxy üzerinden çıktığını düşünün. Ağ yöneticisi sosyal medya sitelerini belirli saatlerde sınırlayabilir, zararlı siteleri engelleyebilir veya ofisin dışarıya aynı IP adresiyle çıkmasını sağlayabilir. Bu forward proxy’nin klasik kullanım şekli.
Tarayıcıya elle girdiğiniz proxy ayarı da forward proxy kullanımıdır. Ancak tarayıcıya ayar girdiğinizde bilgisayardaki bütün trafiğin o proxy’den geçeceğini varsaymayın. Bazı uygulamalar işletim sistemi ayarını kullanır, bazıları kendi ayarına bakar, bazıları ise proxy desteği sunmaz.
Proxy ile VPN’in sık karıştırılmasının sebebi de bu. VPN genellikle cihaz ile VPN sunucusu arasında şifreli tünel kurar ve yapılandırmaya göre daha geniş kapsamlı trafik taşır. Proxy ise çoğu zaman bir uygulama veya bir protokol için devrededir. VPN’in çalışma mantığını VPN nedir? yazısında ayrıca ele aldım.
Forward proxy ne zaman kullanılır?
- Çalışanların web erişimini merkezi olarak yönetmek gerektiğinde,
- Belirli bir uygulamanın sabit bir IP üzerinden dışarı çıkması istendiğinde,
- İnternete doğrudan çıkmaması gereken sistemlere kontrollü erişim verildiğinde,
- Kurum içinde uygun içerikler için önbellekleme yapılacağında.
Reverse proxy nedir?
Reverse proxy, web sitesi veya uygulama sunucusunun önünde durur. Bu kez kullanıcıyı değil, sunucuyu temsil eder.
Örneğin Node.js ya da Python ile çalışan bir uygulama kendi portunda dinliyor olabilir. Nginx reverse proxy olarak 80 ve 443 numaralı portlardan gelen isteği karşılar, HTTPS sertifikasını yönetir ve isteği uygulamaya aktarır. Uygulama internete doğrudan açılmak zorunda kalmaz.
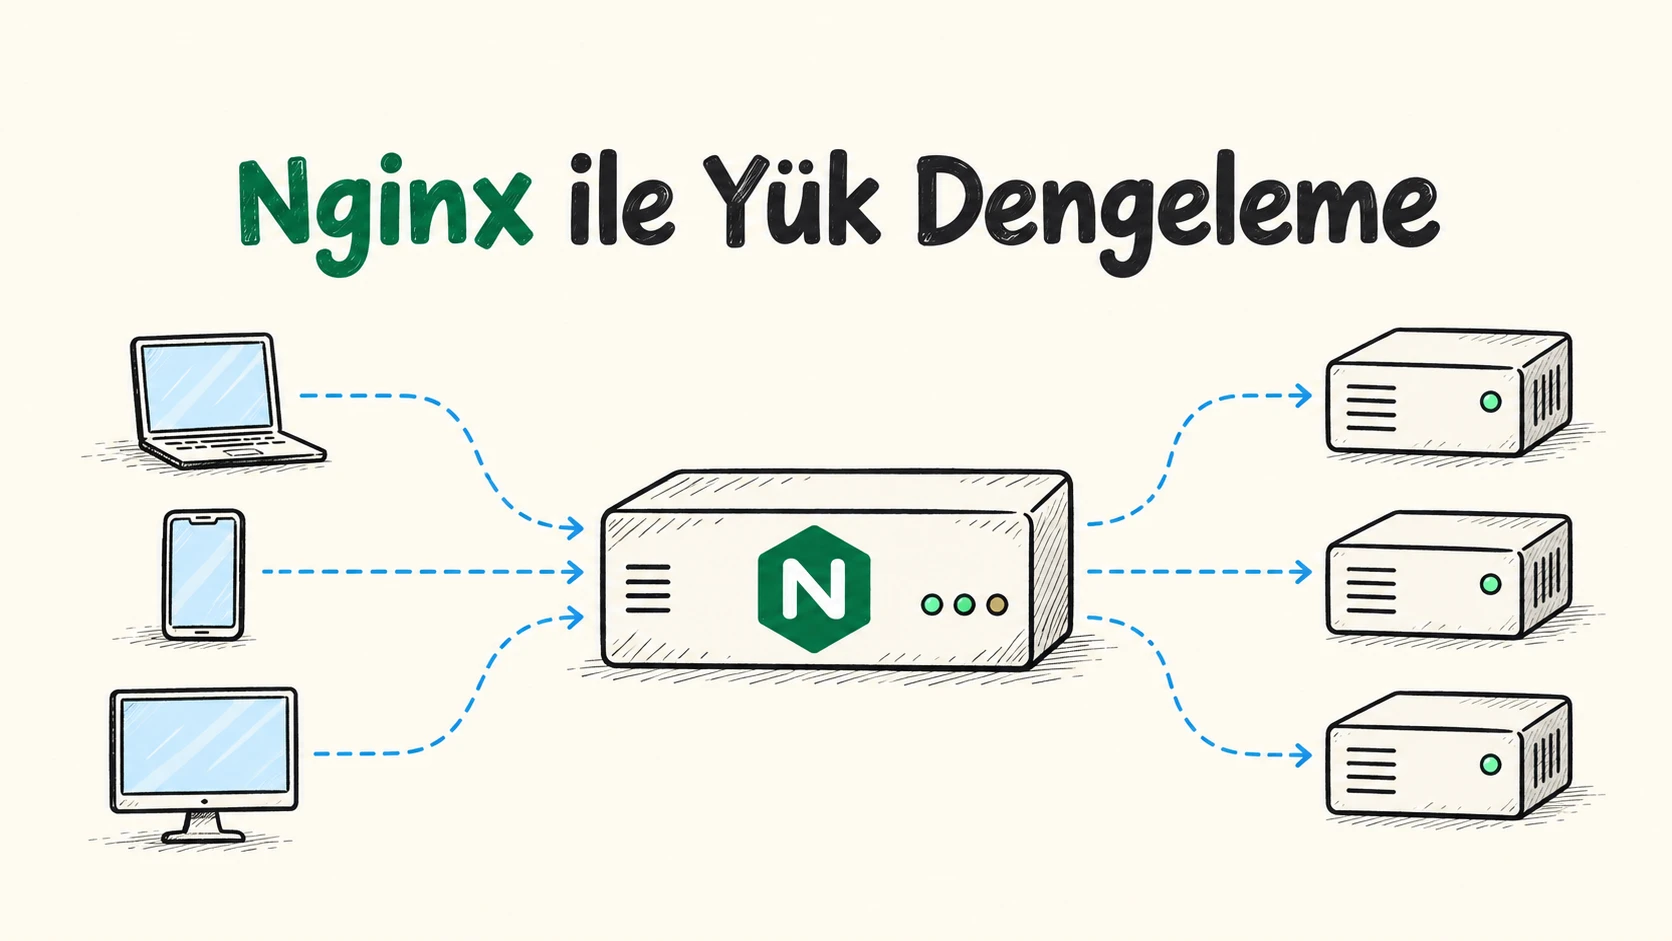
Bu sadece tek sunuculu küçük projelerde değil, büyüyen uygulamalarda da işe yarar. Arka tarafta birden fazla uygulama sunucunuz olduğunda reverse proxy gelen istekleri dağıtabilir. Bir sunucu bakımdayken veya yanıt vermiyorken trafiğin sağlıklı sunucuya yönlendirilmesi de bu katmanda yapılabilir.
Reverse proxy ne sağlar?
SSL/TLS yönetimi: Sertifikayı ve HTTPS ayarlarını her uygulamanın içine tek tek koymak yerine reverse proxy üzerinde merkezi olarak yönetebilirsiniz. Bu, özellikle birden fazla alt alan adı ve uygulama olduğunda işleri sadeleştirir.
Yük dengeleme: Gelen istekleri birden fazla uygulama sunucusuna dağıtabilir. Ama burada gerçekçi olmak lazım: Reverse proxy yeni işlemci veya bellek üretmez. Arka tarafta yeterli kaynak yoksa yük dengeleme tek başına performans sorununu çözmez.
Önbellekleme ve sıkıştırma: Uygun statik ve önbelleklenebilir içeriklerde uygulama sunucusuna giden istek sayısını azaltabilir. Sıkıştırma da ziyaretçiye gönderilen veri miktarını düşürebilir.
İstek kuralları: İstek boyutu, hız sınırı, başlık kontrolleri ve temel filtreler proxy katmanında uygulanabilir. WAF gibi çözümler de çoğu mimaride bu giriş noktasına yakın konumlanır.
Reverse proxy kullanmak uygulamanın bütün güvenlik sorunlarını çözmez. Güncel olmayan bir eklenti, zayıf parola veya hatalı yetkilendirme varsa risk yerinde durur. Proxy iyi bir katmandır; bütün güvenlik planı değildir.
Forward proxy ve reverse proxy farkı
| Forward proxy | Reverse proxy | |
|---|---|---|
| Önünde durduğu taraf | Kullanıcı / istemci | Web sitesi / uygulama |
| Temel görevi | Dışarı giden trafiği yönetmek | Dışarıdan gelen isteği karşılamak |
| Temsil ettiği taraf | Kullanıcı | Sunucu |
| Yaygın örnek | Tarayıcıya tanımlı kurumsal proxy | Nginx, HAProxy, Apache mod_proxy |
Ben bu ayrımı akılda tutmak için şunu kullanıyorum: Forward proxy “ben dışarı nereye, hangi kuralla çıkacağım?” sorusunu çözer. Reverse proxy ise “ziyaretçi uygulamama nasıl ulaşacak?” sorusunu.
HTTP, HTTPS ve SOCKS proxy farkı nedir?
Proxy türlerini anlatırken farklı kavramlar çoğu zaman aynı listede veriliyor. HTTP ve SOCKS, proxy’nin taşıdığı trafiği anlatır. Transparent ve anonymous proxy ise istemci bilgisinin hedefe nasıl iletildiğiyle ilgilidir.
HTTP proxy, web trafiği için kullanılır. Tarayıcılar ve HTTP tabanlı araçlarda en sık karşılaştığınız tür budur.
HTTPS proxy ifadesi biraz dikkat gerektirir. Bazen proxy’ye yapılan bağlantının şifreli olduğunu, bazen de proxy’nin HTTPS hedeflere CONNECT yöntemiyle tünel açabildiğini anlatır. Bir hizmette “HTTPS destekli” yazması, bağlantının her aşamasının aynı biçimde şifrelendiği anlamına gelmez.
SOCKS proxy, yalnızca web siteleriyle sınırlı değildir. Destekleyen uygulamalarda TCP bağlantılarını, SOCKS5 sürümünde UDP trafiğini de iletebilir. Bu yüzden web dışındaki bazı uygulamalar için daha esnek bir seçenek olabilir.
Fakat SOCKS kendi başına şifreleme sağlamaz. “SOCKS5 kullanıyorum, o halde tüm trafiğim güvenli” diye bir kural yok.
Transparent, anonymous ve residential proxy nedir?
Transparent proxy, siz tarayıcıda bir ayar yapmadan ağ tarafından araya konur. Otel, okul ve şirket ağlarında içerik filtreleme veya önbellekleme için kullanıldığını görebilirsiniz. Adındaki şeffaf kelimesi IP’nizi gizlediği anlamına gelmez; asıl IP bilginiz hedefe iletilebilir.
Anonymous proxy, hedef sitenin doğrudan istemci IP’sini görmesini engellemeyi amaçlar. Bazı proxy’ler arada olduğunu belli eden başlıklar iletir. Bu nedenle “elite” veya “high-anonymity” gibi ifadeleri mutlak gizlilik garantisi olarak görmeyin; bunlar çoğu zaman pazarlama etiketidir.
Datacenter proxy IP’leri veri merkezlerinden gelir. Genellikle hızlıdır ve yönetimi kolaydır; fakat hedef siteler bu IP’lerin veri merkezi ağına ait olduğunu anlayabilir.
Residential proxy IP’leri ise konut internet bağlantılarıyla ilişkilendirilir. Bu hizmetlerde IP’nin nasıl elde edildiği önemlidir. Gerçek kullanıcının açık rızası olmadan kullanılan bağlantılar, teknik olarak çalışsa bile etik ve hukuki açıdan sorunlu olabilir.
Ücretsiz proxy kullanmak güvenli mi?
Hassas işlemler için benim cevabım hayır.
Proxy, trafiğinizin arasındaki makinedir. Bu hizmeti kimin işlettiğini, ne kadar kayıt tuttuğunu ve bağlantıyı nasıl koruduğunu bilmiyorsanız banka, e-posta, müşteri paneli veya sunucu yönetim ekranı için kullanmayın.
HTTPS, tarayıcınızla hedef site arasındaki iletişimi şifreler. Yine de güvenmediğiniz bir proxy sağlayıcısı, yanlış ayar veya açıkta bırakılmış kullanıcı bilgileri risk yaratabilir. Ücretsiz hizmetin maliyeti nereden çıkıyor sorusunun açık bir cevabı yoksa, bu zaten başlı başına uyarı işareti.
Kurumsal tarafta da erişim yetkileri, kayıt politikası ve logların saklanma süresi baştan belirlenmeli. Proxy’yi kurup çalıştırmak işin kolay kısmı. Kimin hangi trafiğe, hangi süreyle eriştiğini yönetmek asıl operasyon.
Proxy ayarları nasıl yapılır?
Sağlayıcı genellikle size bir sunucu adresi, port ve gerekiyorsa kullanıcı adı / parola verir. Bu bilgileri işletim sistemi ayarına, tarayıcıya veya uygulamanın kendi proxy alanına girersiniz.
Önce cevaplanması gereken soru teknik değil: Hangi trafik proxy’den geçsin? Sadece bir tarayıcı mı, belirli bir uygulama mı, yoksa cihazdaki bütün destekleyen uygulamalar mı?
Sistem proxy ayarını açarsanız, beklemediğiniz başka uygulamalar da bundan etkilenebilir. Geçici bir proxy kullandıysanız işiniz bittiğinde ayarı kapatın ve normal bağlantınızla proxy bağlantısını ayrı ayrı test edin. “Panelim açılmıyor” diye gelen bazı destek taleplerinin sonunda unutulmuş eski bir proxy ayarı çıkıyor.
Proxy seçerken nelere dikkat etmelisiniz?
- Önce kullanım amacını belirleyin. Tarayıcı trafiği, kurum filtresi ve reverse proxy aynı çözüm değildir.
- Uygulamanızın hangi protokolü desteklediğini kontrol edin: HTTP/HTTPS mi, SOCKS5 mi?
- Sağlayıcının kim olduğu, hangi kayıtları tuttuğu ve veriyi nerede işlediği açık olmalı.
- Proxy’nin size ve hedefe olan uzaklığını değerlendirin; uzak lokasyon genellikle daha yüksek gecikme demektir.
- Mümkünse erişimi IP ile sınırlandırın, kullanıcı adı ve parolayı paylaşmayın.
- Proxy kullanımı teknik olarak meşru bir araçtır. Ancak yaptığınız işlem, hedef sitenin koşullarına veya yürürlükteki kurallara aykırı olabilir.
Proxy bir gizlenme sihri değil, trafiği yöneten ara katmandır. Doğru yerde kullanıldığında kurum ağını düzenler, uygulamanın önünü korur ve yönetimi kolaylaştırır. Güvenmediğiniz bir hizmette kullandığınızda ise bütün trafiğinizi üçüncü bir tarafa teslim etmiş olursunuz.